
Estafas con código QR suben un 146% en el mundo: Microsoft alerta pérdidas de dinero y datos
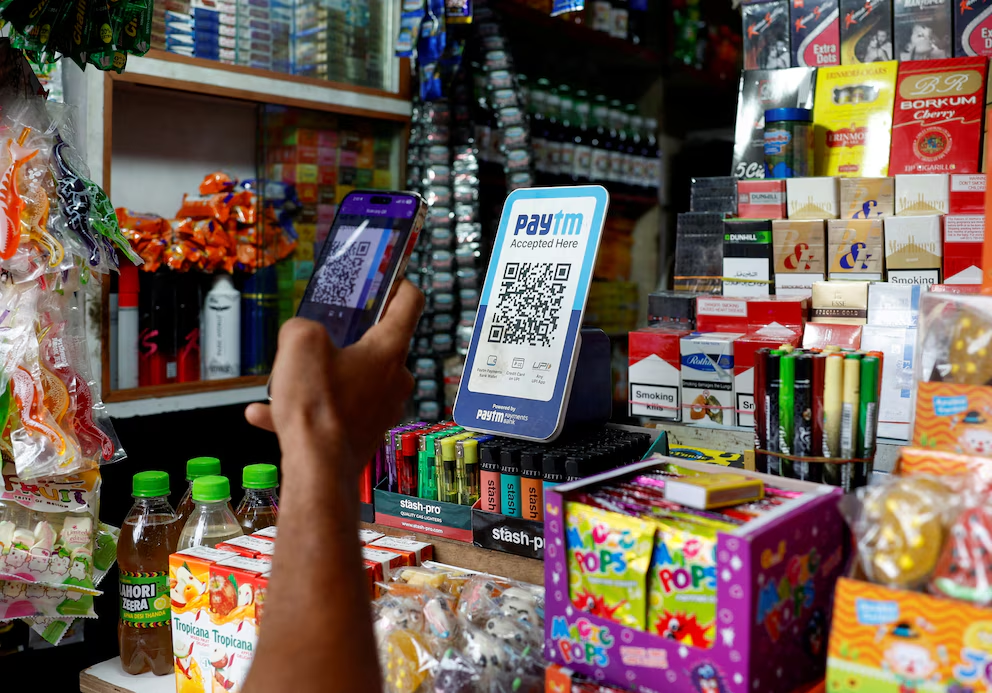
La compañía
registró más de 15 millones de ataques en tres meses y advierte que los enlaces
ocultos pueden llevar a páginas falsas para robar contraseñas y otros datos
Microsoft alertó
que las estafas mediante códigos QR y phishing crecieron 146% en un período de
tres meses, una expansión que coincide con la incorporación de estos códigos a
menús de restaurantes, pagos de estacionamiento, comercios y servicios
turísticos.
Solo en marzo, la
compañía fundada por Bill Gates detectó 18,7 millones de ataques de este tipo,
frente a los 7,6 millones registrados en enero del mismo año. Durante ese mismo
período identificó unos 8.300 millones de amenazas de phishing, una modalidad
de fraude que busca engañar al usuario para que entregue información sensible,
distribuidas por correo.
Los códigos QR se
convirtieron en uno de los mecanismos de engaño de mayor crecimiento porque la
persona no puede ver a simple vista la dirección web que se abrirá antes de
escanearla. Esa práctica, conocida como quishing, consiste en utilizar códigos
QR para dirigir a la víctima hacia una página fraudulenta.
Por qué es
peligroso escanear un código QR fraudulento El riesgo aumenta cuando el escaneo
se realiza desde un teléfono, porque la interacción puede quedar fuera de los
controles de seguridad presentes en una computadora corporativa. Los atacantes
aprovechan ese cambio de dispositivo para desplazar el fraude a un espacio con
menor supervisión.
Andrés Cartes
Guilarte, consultor de Cultura de Ciberseguridad de Áudea, la unidad de
ciberseguridad de Logicalis Spain, explicó que la simplicidad de los QR es una
de las condiciones que favorecen el engaño. A diferencia de un enlace
convencional, el código no revela su destino hasta que el usuario lo escanea.
Los sitios
creados para estas estafas pueden reproducir la apariencia de servicios
empresariales, bancos o páginas de inicio de sesión. El objetivo varía según el
fraude, pero suele ser obtener contraseñas, información personal o datos
financieros.
La distribución
no se limita a mensajes con enlaces tradicionales. El Email Threats Report 2026
de Barracuda indicó que el 70% de los archivos PDF maliciosos analizados
contenía códigos QR que redirigían a páginas de phishing. El mismo estudio
señaló que el 56% de los documentos maliciosos de Microsoft 365 incluía
quishing. Los códigos insertados directamente en el cuerpo de los correos
aumentaron 336% en marzo de 2026.
Los QR colocados
en espacios físicos pueden ser manipulados o utilizados para instalar trampas
digitales. Restaurantes, comercios, transporte, estacionamientos y servicios
turísticos son algunos de los lugares donde estos códigos se integraron a la
experiencia habitual de los clientes.
Un caso
registrado en agosto de 2026 por el Instituto Nacional de Ciberseguridad
(INCIBE) mostró el alcance de esa modalidad: una usuaria escaneó un código para
consultar el menú de un restaurante, accedió al enlace y aceptó una ventana
emergente. Entonces se activó una suscripción premium que no había solicitado;
otros clientes del mismo establecimiento atravesaron situaciones similares.
La expansión del
uso cotidiano de esta tecnología amplía las oportunidades para ese tipo de
engaño. Datos recopilados por QR TIGER indican que cerca del 75% de los
restaurantes del mundo ya emplea códigos QR para facilitar el acceso a menús
digitales, mientras que su utilización en marketing y publicidad creció 323%
entre 2021 y 2023.
Cómo evitar ser
víctima de estafas con códigos QR Cartes advirtió que las pautas tradicionales
contra el phishing ya no alcanzan cuando el enlace queda oculto: “Ya no basta
con enseñar al usuario a no hacer clic en un enlace sospechoso. El phishing
está evolucionando hacia formatos que eliminan precisamente ese enlace de
nuestra vista”. Según Nubank, la clave para prevenir riesgos es dedicar 30
segundos a revisar antes de escanear, sobre todo si se va a pagar en tiendas y
comercios o ingresar datos personales.